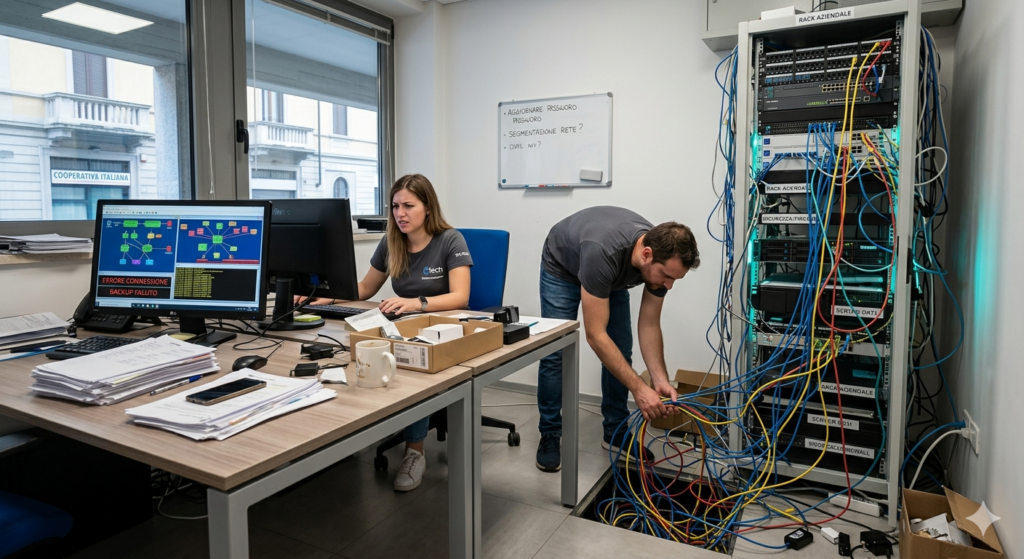
Molto spesso l’infrastruttura IT nelle Piccole e Medie Imprese (PMI) cresce in modo disordinato, trasformandosi da risorsa a ostacolo operativo. Ecco i concetti chiave e gli errori più comuni:
1. Mancanza di una Progettazione Strutturata
Nelle PMI, l’infrastruttura IT raramente nasce da un progetto a lungo termine; spesso si evolve “a pezzi” per rispondere a esigenze immediate. Questo porta a reti fragili e architetture che non scalano correttamente con la crescita dell’azienda.
2. Sicurezza Informatica “Improvvisata”
La cybersecurity è spesso ridotta all’installazione di un antivirus o di un firewall, senza una vera strategia. Le criticità principali includono:
- Privilegi eccessivi: Utenti che hanno accesso a dati o funzioni non necessari al loro lavoro.
- Shadow IT: Utilizzo di dispositivi personali (BYOD) o software non autorizzati collegati alla rete aziendale senza controllo.
- Mancata segmentazione: Reti in cui i sistemi critici (server, database) sono sulla stessa “linea” delle postazioni utente o degli ospiti, facilitando la diffusione di malware.
3. Gestione del Cloud Disordinata
Sebbene il Cloud (SaaS, storage online) offra flessibilità, se usato male genera caos:
- Frammentazione dei dati: File aziendali sparsi tra diversi servizi senza una gerarchia chiara.
- Costi fuori controllo: Duplicazione di abbonamenti e piattaforme attivate dai singoli reparti all’insaputa dell’IT.
4. Il Problema dell’Errore Umano e delle Credenziali
La maggior parte delle violazioni non avviene per attacchi sofisticati (“zero-day”), ma attraverso:
- Password deboli o rubate: L’assenza di autenticazione a due fattori (MFA) è un rischio critico.
- Mancanza di formazione: I dipendenti spesso non sono consapevoli dei rischi legati al phishing o alla gestione dei dati.
5. Backup e Continuità Operativa
Molte PMI non dispongono di un piano di Disaster Recovery. Un errore comune è non verificare periodicamente se i backup siano effettivamente ripristinabili, rischiando la paralisi totale in caso di ransomware.
Sintesi della Soluzione
Per superare questi problemi conviene passare da una gestione “reattiva” (intervenire solo quando qualcosa si rompe) a una gestione proattiva:
- Mappare gli asset e definire chi può accedere a cosa.
- Adottare un approccio basato sul rischio, dando priorità alla protezione dei dati più sensibili.
- Investire in processi, non solo in hardware: la tecnologia è utile solo se integrata in un flusso di lavoro sicuro e monitorato.
Lascia un commento